Domain mylinkpage.de kaufen?
Wir ziehen mit dem Projekt
mylinkpage.de um.
Sind Sie am Kauf der Domain
mylinkpage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mylinkpage.de kaufen?

Die Online-Inhaltsanalyse. Forschungsobjekt Internet, Fachbücher
Viele etablierte Massenmedien bauen derzeit ihre Online-Präsenzen aus. Zusätzlich wandern klassische Inhalte zusehends ins Internet. Das wirft methodische Fragen auf, wie künftig diese Inhalte analysiert werden sollen. Die Inhaltsanalyse ist eine zentrale Schlüsselmethode der Sozialwissenschaften. In Form der Online-Inhaltsanalyse fristet sie allerdings ein Schattendasein. Der Band arbeitet deshalb zahlreiche methodische Problemfelder von Online-Inhaltsanalysen auf. Praktische Fallbeispiele ergänzen mit dem How-to die theoretischen Überlegungen.
28,00 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter
Ähnliche Suchbegriffe für Sofortigerrechtsschutz
Top-Angebote
Produkte zum Begriff Sofortigerrechtsschutz:
-
Verknüpfung der Multichannel Vertriebskanäle stationär und online mithilfe von E-Mail Marketing, Taschenbuch von Christian Dettendorfer, GRIN,Verknüpfung Der Multichannel Vertriebskanäle Stationär Und Online Mithilfe Von E-mail Marketing, Taschenbuch Von Christian Dettendorfer, Grin, 978-3-668-90021-9, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gestaltungskonzept für eine Webseite. Planung einer 'Home & Interior'-Webseite mit Schwerpunkt auf Nachhaltigkeit und Green Awareness, Taschenbuch vonGestaltungskonzept Für Eine Webseite. Planung Einer 'home & Interior'-webseite Mit Schwerpunkt Auf Nachhaltigkeit Und Green Awareness, Taschenbuch Von Jan Moritz Behrens, Grin, 978-3-346-47165-9, Seitenanzahl: 289,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
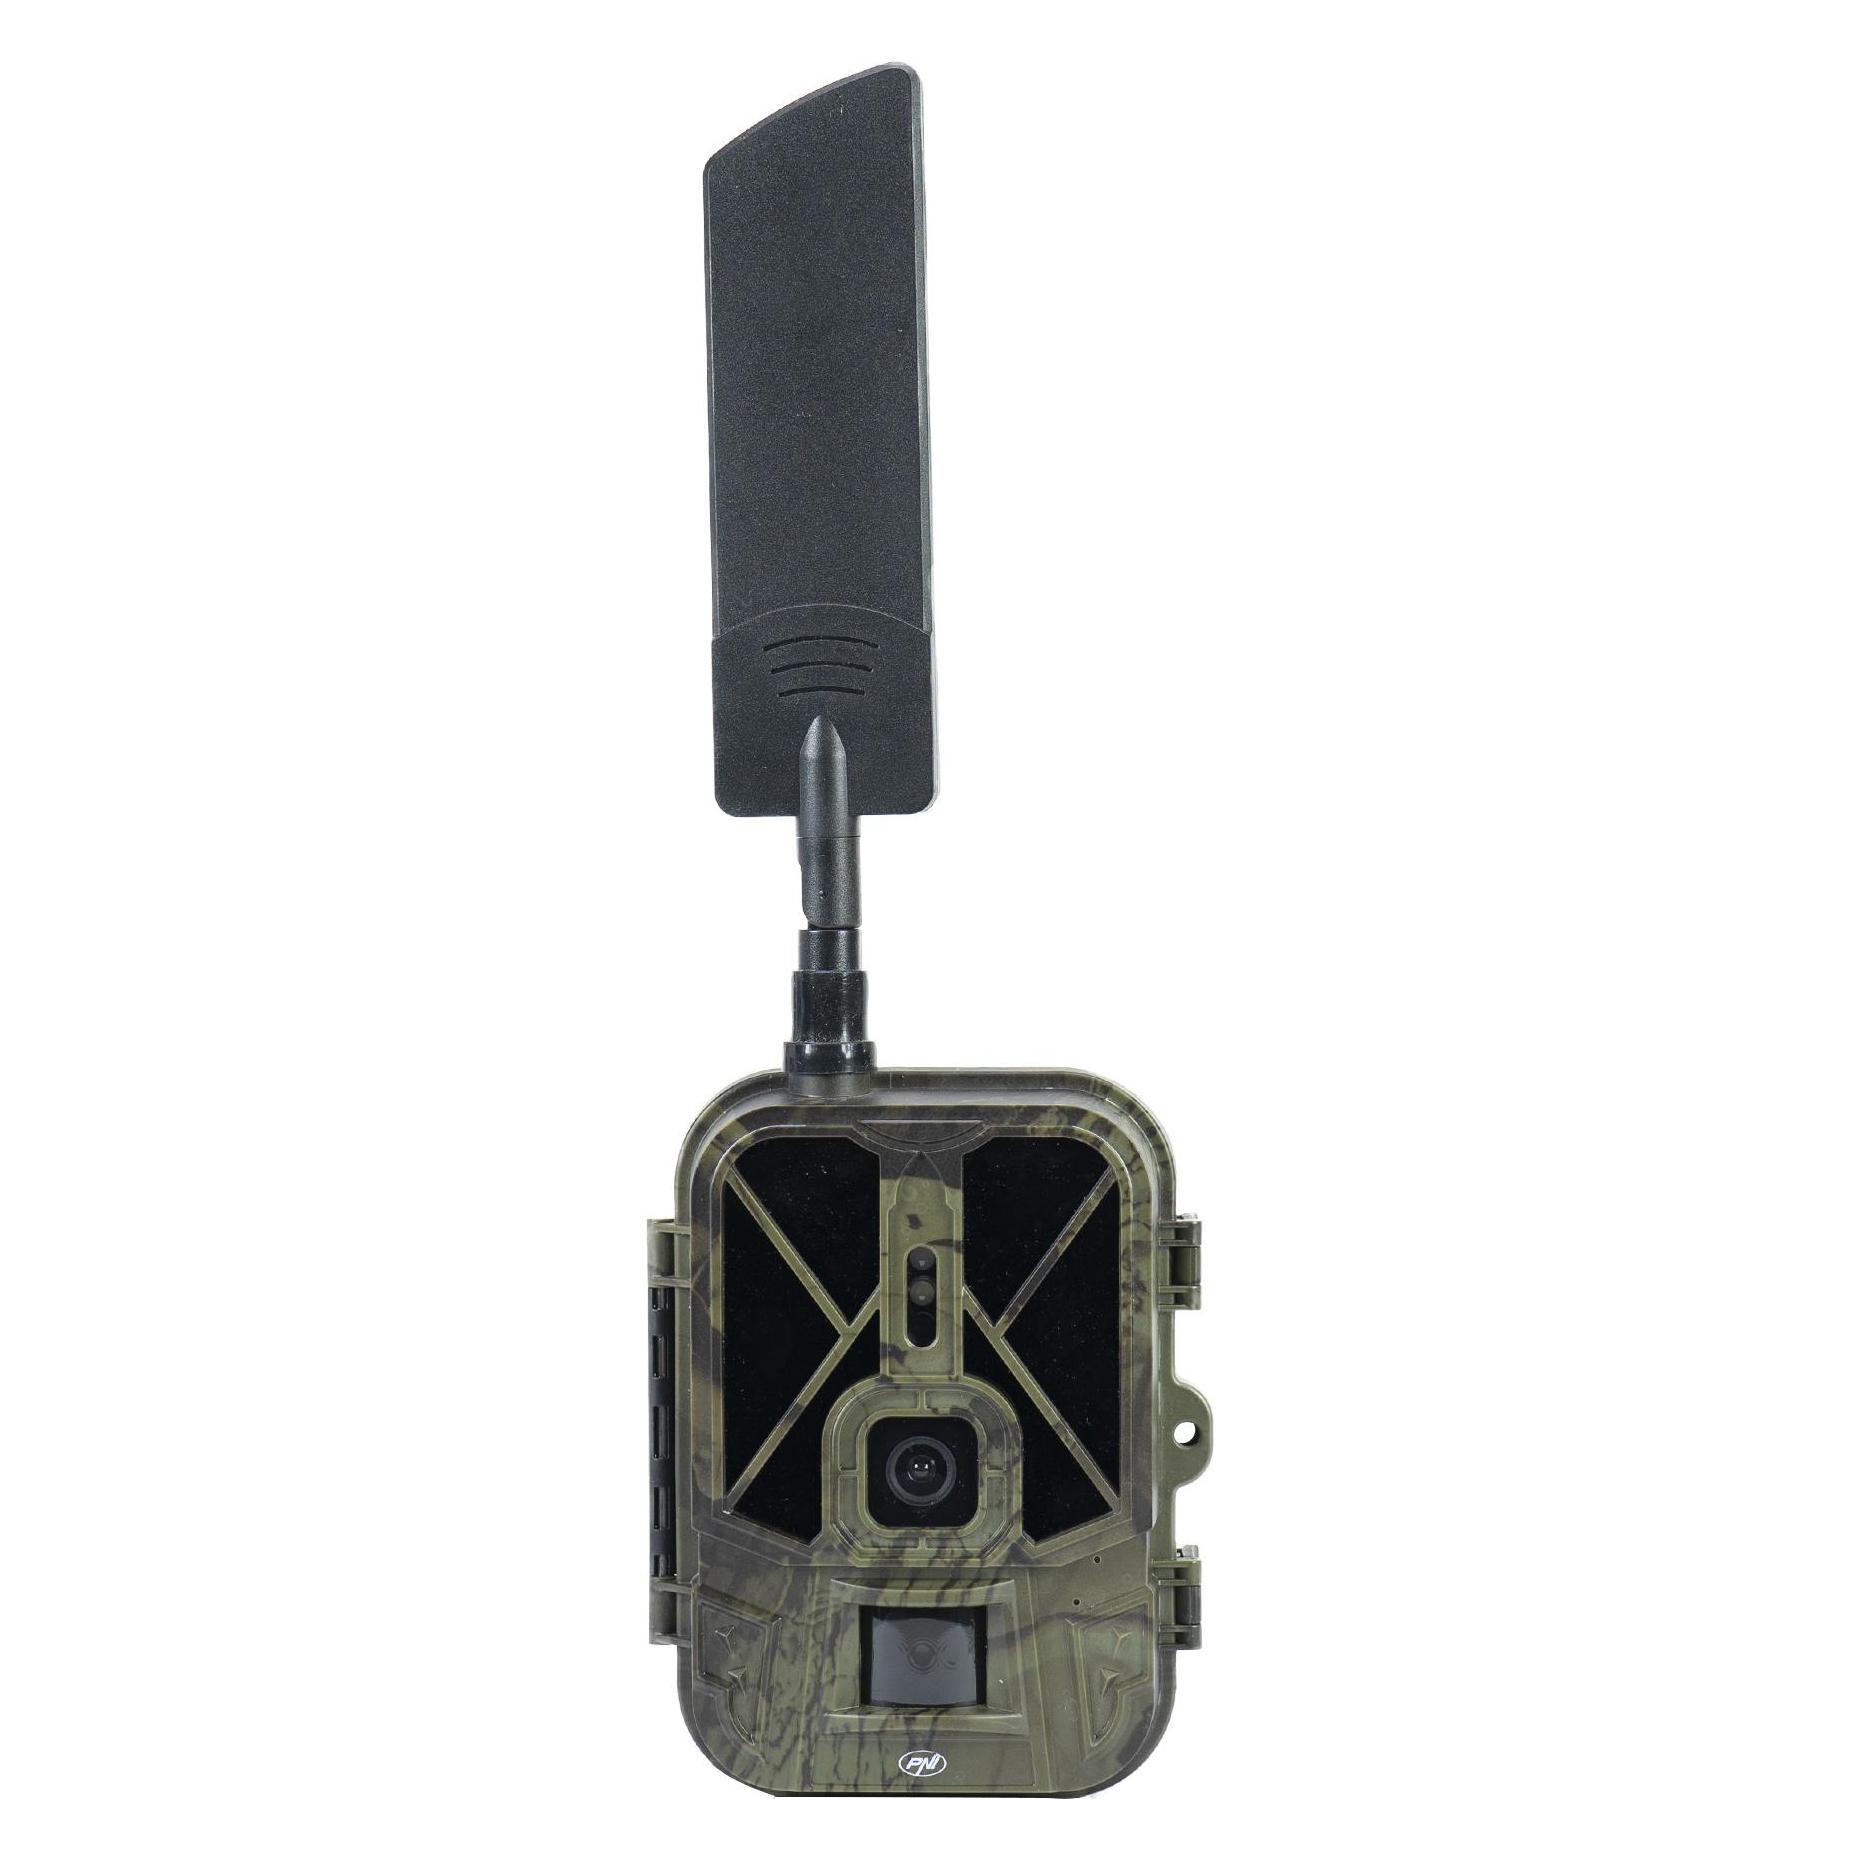
PNI Jagdkamera Hunting 550C Internet 4G LTE, Live-Zugriff und Benachrichtigungen über die Tuya-Anwen, Netzwerkkamera, MehrfarbigDie Jagdkamera Hunting 550C von PNI ist eine hochmoderne Wildkamera, die speziell für die Überwachung von Wildtieren und die Sicherheit im Freien entwickelt wurde. Mit einem fortschrittlichen 5 MP IMX335 Bildsensor und einer Nachtsichtreichweite von bis zu 30 Metern bietet diese Kamera klare und detaillierte Bilder sowohl bei Tag als auch bei Nacht. Die Kamera unterstützt eine Vielzahl von Videoauflösungen, einschliesslich 4K, und ermöglicht die Aufnahme von Videos in verschiedenen Längen. Dank des integrierten Bewegungssensors und der einstellbaren PIR-Entfernung von bis zu 30 Metern erfasst die Kamera Bewegungen präzise und zuverlässig. Die Live-Zugriffs- und Benachrichtigungsfunktionen über die Tuya-Anwendung ermöglichen eine einfache Fernüberwachung und -konfiguration, was die Nutzung noch komfortabler macht. Mit einem robusten, wasserdichten Gehäuse (IP65) ist die Kamera für den Einsatz unter verschiedenen Wetterbedingungen geeignet und bietet eine zuverlässige Leistung in anspruchsvollen Umgebungen. - Integrierte Tuya Smart-Anwendung für Live-Zugriff und Fernkonfiguration - Hohe Fotoauflösung von bis zu 36 Megapixeln - Vielseitige Videoauflösungen bis zu 4K - Robustes, wasserdichtes Gehäuse (IP65) für den Ausseneinsatz - Eingebauter Lithium-Ionen-Akku mit 8000 mAh für lange Betriebszeiten.161,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



Kaspersky Threat Data Feeds - Ransomware URL
Kaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht
45581,95 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter

Kaspersky Threat Data Feeds - IoT URL
Kaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.
45581,95 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter
Top-Angebote
Produkte zum Begriff Sofortigerrechtsschutz:
-
Die Online-Inhaltsanalyse. Forschungsobjekt Internet, FachbücherViele etablierte Massenmedien bauen derzeit ihre Online-Präsenzen aus. Zusätzlich wandern klassische Inhalte zusehends ins Internet. Das wirft methodische Fragen auf, wie künftig diese Inhalte analysiert werden sollen. Die Inhaltsanalyse ist eine zentrale Schlüsselmethode der Sozialwissenschaften. In Form der Online-Inhaltsanalyse fristet sie allerdings ein Schattendasein. Der Band arbeitet deshalb zahlreiche methodische Problemfelder von Online-Inhaltsanalysen auf. Praktische Fallbeispiele ergänzen mit dem How-to die theoretischen Überlegungen.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verknüpfung der Multichannel Vertriebskanäle stationär und online mithilfe von E-Mail Marketing, Taschenbuch von Christian Dettendorfer, GRIN,Verknüpfung Der Multichannel Vertriebskanäle Stationär Und Online Mithilfe Von E-mail Marketing, Taschenbuch Von Christian Dettendorfer, Grin, 978-3-668-90021-9, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
Ähnliche Suchbegriffe für Sofortigerrechtsschutz
-
Gestaltungskonzept für eine Webseite. Planung einer 'Home & Interior'-Webseite mit Schwerpunkt auf Nachhaltigkeit und Green Awareness, Taschenbuch vonGestaltungskonzept Für Eine Webseite. Planung Einer 'home & Interior'-webseite Mit Schwerpunkt Auf Nachhaltigkeit Und Green Awareness, Taschenbuch Von Jan Moritz Behrens, Grin, 978-3-346-47165-9, Seitenanzahl: 289,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PNI Jagdkamera Hunting 550C Internet 4G LTE, Live-Zugriff und Benachrichtigungen über die Tuya-Anwen, Netzwerkkamera, MehrfarbigDie Jagdkamera Hunting 550C von PNI ist eine hochmoderne Wildkamera, die speziell für die Überwachung von Wildtieren und die Sicherheit im Freien entwickelt wurde. Mit einem fortschrittlichen 5 MP IMX335 Bildsensor und einer Nachtsichtreichweite von bis zu 30 Metern bietet diese Kamera klare und detaillierte Bilder sowohl bei Tag als auch bei Nacht. Die Kamera unterstützt eine Vielzahl von Videoauflösungen, einschliesslich 4K, und ermöglicht die Aufnahme von Videos in verschiedenen Längen. Dank des integrierten Bewegungssensors und der einstellbaren PIR-Entfernung von bis zu 30 Metern erfasst die Kamera Bewegungen präzise und zuverlässig. Die Live-Zugriffs- und Benachrichtigungsfunktionen über die Tuya-Anwendung ermöglichen eine einfache Fernüberwachung und -konfiguration, was die Nutzung noch komfortabler macht. Mit einem robusten, wasserdichten Gehäuse (IP65) ist die Kamera für den Einsatz unter verschiedenen Wetterbedingungen geeignet und bietet eine zuverlässige Leistung in anspruchsvollen Umgebungen. - Integrierte Tuya Smart-Anwendung für Live-Zugriff und Fernkonfiguration - Hohe Fotoauflösung von bis zu 36 Megapixeln - Vielseitige Videoauflösungen bis zu 4K - Robustes, wasserdichtes Gehäuse (IP65) für den Ausseneinsatz - Eingebauter Lithium-Ionen-Akku mit 8000 mAh für lange Betriebszeiten.161,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.